KINGSTON Pendrive 256GB, Ironkey Keypad 200 AES-256 FIPS 140-3 Lvl 3 IKKP200/256GB
102 390
Ft
KINGSTON Pendrive 256GB, Ironkey Keypad 200 AES-256 FIPS 140-3 Lvl 3 IKKP200/256GB
Cikkszám:
861680
Gyártó :
KINGSTON
Gyártói cikkszám:
IKKP200/256GB
Megbízhatóság:
100%
102 390
Ft
Garancia: 12 hónap
Várható átvétel
| PCX átvevő pont | okt. 27 | |
| DPD Pont | okt. 28 | |
| MPL Automata | okt. 28 | |
| Posta Pont | okt. 28 | |
| MPL Futár | okt. 28 | |
| DPD Futár | okt. 28 | |
| Expressz Futár | okt. 27 |
Tulajdonságok
Adatolvasási sebesség (MB/s): 145
Kapacitás (GB): 256
Szín: Fekete
FIPS 140-3 3. szintű tanúsítás XTS-AES 256 bites hardveres titkosítással
- XTS-AES 256 bites hardveres titkosítás
- FIPS 140-3 3. szintű tanúsítás
- Kötelező alfanumerikus PIN-kód
- Több PIN-kódos üzemmód (adminisztrátori és felhasználói)
A Kingston® IronKey™ Keypad 200 sorozat operációs rendszertől független, hardveresen titkosított USB Type-A és USB Type-C® meghajtókból áll, amelyek alfanumerikus billentyűzettel rendelkeznek az egyszerű PIN-kódos hozzáférés érdekében. A KP200 sorozat FIPS 140-3 3. szintű tanúsítással rendelkezik, amely katonai szintű biztonságot garantál, továbbfejlesztett adatvédelmi funkciókkal. A meghajtók XTS-AES 256 bites hardveralapú titkosítást alkalmaznak. Az áramköröket egy speciális epoxigyanta-réteg védi, amely gyakorlatilag lehetetlenné teszi az alkatrészek eltávolítását azok sérülése nélkül. Ez a rendkívül ellenálló bevonat megakadályozza a félvezető alkatrészek elleni támadásokat.
A meghajtót úgy tervezték, hogy a fizikai manipuláció egyértelműen észlelhető legyen, így figyelmeztetve a tulajdonost. Emellett védelmet nyújt a brute force jelszófeltörési kísérletek ellen, valamint BadUSB-védelmet is biztosít digitálisan aláírt firmware segítségével. Az alfanumerikus billentyűzetet polimer bevonat fedi, amely megóvja a gombokat, és megakadályozza a használatukra vonatkozó következtetések levonását az ujjlenyomatok elemzésével.
A KP200 sorozat beépített akkumulátort használ, amelynek segítségével a meghajtó először szoftver használata nélkül feloldható, majd bármilyen USB Type-A vagy USB Type-C háttértároló eszközöket támogató készülékhez csatlakoztatható. Ez maximális rugalmasságot biztosít a különböző platformok és operációs rendszerek használata során.
A több PIN-kódos lehetőségnek (adminisztrátor/felhasználó) köszönhetően a billentyűzeten könnyen megjegyezhető, ugyanakkor nehezen kitalálható alfanumerikus PIN-kód állítható be az adminisztrátori vagy a felhasználói fiók számára. Az adminisztrátor visszaállíthatja a felhasználói PIN-kódot, és újra hozzáférést biztosíthat a meghajtóhoz, ha a felhasználó elfelejti a PIN-kódját, vagy ha a meghajtó a maximálisan engedélyezett 10 sikertelen bejelentkezési kísérlet miatt zárolódik. Ha az adminisztrátori és a felhasználói PIN-kód is aktív, a KP200 10 sikertelen kísérlet után letiltja a felhasználói PIN-kódot. Ha az adminisztrátori PIN-kódot egymás után 10 alkalommal hibásan adják meg, a brute force elleni védelem kriptográfiai törlést hajt végre, véglegesen megsemmisíti az adatokat, és visszaállítja a meghajtót.
A meghajtó kétféle csak olvasható (írásvédett) üzemmódot is kínál: egy globális módot, amelyet az adminisztrátor állíthat be, valamint egy munkamenet-alapú módot, amelyet a felhasználó aktiválhat. A csak olvasható üzemmódok megvédhetik a meghajtót a nem megbízható rendszereken található kártevőktől. Az adminisztrátor tartalmat tölthet a meghajtóra, majd bekapcsolhatja a globális csak olvasható módot, amelynek használatakor a felhasználó hozzáférhet az adatokhoz, de nem módosíthatja azokat.
Főbb jellemzők
FIPS 140-3 3. szintű tanúsítás, 5133-as tanúsítványszám
A KP200 megfelel a NIST által közzétett FIPS 140-3 3. szintű, katonai besorolású biztonsági követelményeinek. Ez a FIPS 140-2 szabvány továbbfejlesztett változata, amely még magasabb szintre emeli a meghajtó biztonsági és manipuláció elleni védelmi képességeit. Az XTS-AES 256 bites titkosítás mellett védelmet nyújt a brute force és a BadUSB támadásokkal szemben digitálisan aláírt firmware segítségével. Az áramköröket speciális epoxigyanta-réteg borítja, amely gyakorlatilag lehetetlenné teszi az alkatrészek eltávolítását sérülés nélkül, így megakadályozza a félvezető alkatrészek elleni támadásokat.
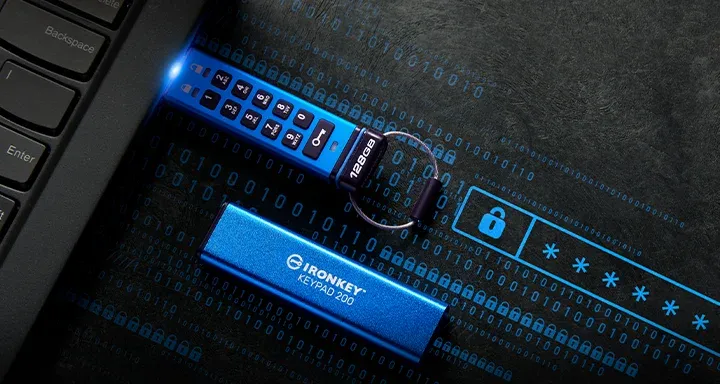
Operációs rendszertől és eszköztől független működés
Mivel a KP200 beépített akkumulátort használ, a billentyűzet segítségével a meghajtó szoftver telepítése nélkül feloldható, majd bármely USB Type-A vagy USB Type-C háttértároló eszközt támogató rendszerhez csatlakoztatható. Ez nagyfokú rugalmasságot biztosít a különböző platformokon és operációs rendszereken.
Több PIN-kódos üzemmód
A felhasználók választhatnak csak felhasználói vagy adminisztrátor/felhasználó üzemmód között. Az adminisztrátor visszaállíthatja a felhasználói PIN-kódot, és ismét hozzáférést adhat a meghajtóhoz, ha a felhasználó elfelejti a PIN-kódját, vagy ha a meghajtó a maximális 10 sikertelen bejelentkezési kísérlet után zárolódik.
Globális és munkamenet-alapú csak olvasható (írásvédett) üzemmód
Mind az adminisztrátor, mind a felhasználó beállíthat munkamenet-alapú csak olvasható módot, amely védelmet nyújt a nem megbízható rendszereken található kártevőkkel szemben. Az adminisztrátor emellett globális csak olvasható módot is aktiválhat, amelyben a meghajtó a visszaállításig csak olvasható állapotban marad.
Kedves Vásárlónk!
Fizetésnél kérjük kérje az ingyenes adattörlő kódot adatainak biztonsága érdekében.
A Kormány döntése értelmében a kereskedő minden tartós adathordozó termék vásárlásakor köteles ingyenes adattörlő kódot biztosítani.
További információkat a Nemzeti Média- és Hírközlési Hatóság honlapján talál: https://nmhh.hu/veglegestorles
Ajánló



Értékelések